Un séisme numérique frappe le socle de 70 % des sites web
Deux vulnérabilités critiques dans le langage PHP, identifiées avec une gravité de 9,2/10 sur l’échelle CVSS, viennent de faire trembler l’infrastructure d’Internet. Sans correctifs immédiats, des millions de serveurs pourraient tomber entre les mains de cybercriminels dès les prochaines 72 heures. Derrière les lignes de code se joue une crise qui pourrait toucher vos données bancaires, votre site professionnel ou même l’accès à vos services publics.
Pourquoi ces failles sont-elles si redoutables ?
Derrière les références techniques CVE-2026-109618 et CVE-2026-109619 se cache un duo explosif baptisé « PHP2Shell ». Contrairement à une attaque ciblant un site isolé, ces failles attaquent le cœur même de PHP, le langage qui fait vivre 70 % des sites web dont la technologie est connue. Leur particularité ? Un pirate pourrait prendre le contrôle à distance d’un serveur sans même avoir besoin de se connecter. Une fois la brèche ouverte, tout devient possible : vol de données, ransomware, ou pire… l’utilisation de votre serveur comme tremplin pour attaquer d’autres victimes.
Le scénario catastrophe qui guette les utilisateurs
- Vos informations personnelles en danger : un site e-commerce ou un service de réservation compromis pourrait exposer vos coordonnées, mots de passe ou numéros de carte bancaire.
- Interruptions de service massives : des plateformes professionnelles ou institutionnelles pourraient devenir inaccessibles, paralysant des milliers d’utilisateurs.
- Attaques en cascade : un serveur piraté peut servir de base arrière pour infecter d’autres machines, créant une réaction en chaîne incontrôlable.
PHP : l’infrastructure invisible qui fait trembler l’économie
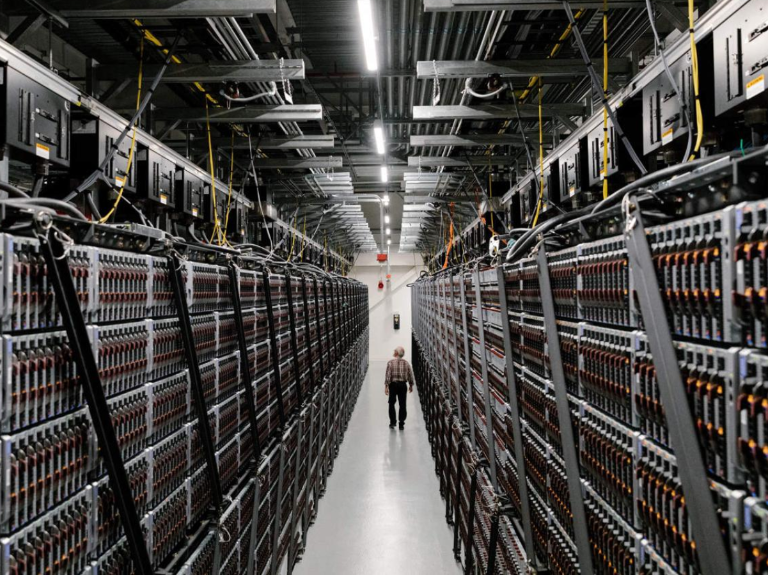
Derrière cette crise se cache une réalité méconnue : PHP est le ciment invisible du Web moderne. Il alimente des géants comme WordPress, des sites marchands, des applications bancaires et même des services gouvernementaux. Une vulnérabilité dans ce langage ne touche pas une entreprise, mais des milliers d’entre elles simultanément. La rapidité du déploiement des correctifs devient alors une question de survie économique.
Des correctifs existent… mais le temps presse
Le projet PHP a publié des mises à jour (PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35) pour colmater ces brèches. Pourtant, le délai d’application est critique : les serveurs les plus exposés sont souvent ceux qui utilisent des versions obsolètes (PHP 8.1 ou antérieur), déjà privées de support officiel. Certaines organisations, gérant des milliers de machines, doivent vérifier chaque application avant de passer à l’action… un travail de titan qui laisse une fenêtre de vulnérabilité exploitable.
Que faire en urgence ? Réactions immédiates pour particuliers et entreprises
Pour les utilisateurs lambda : vigilance et protection maximale
- Mettez à jour littéralement tout : navigateurs, systèmes d’exploitation, applications bancaires ou de messagerie.
- Activez l’authentification multifacteur sur tous vos comptes sensibles (banque, email, réseaux sociaux).
- Méfiez-vous des messages urgents ou des liens suspects : ne cliquez pas, ne téléchargez rien sans vérification.
- Surveillez vos transactions et répondez immédiatement à toute activité inhabituelle.
Pour les administrateurs systèmes : un audit sanglant s’impose
- Identifiez immédiatement la version de PHP utilisée sur vos serveurs.
- Appliquez les correctifs correspondants sans attendre.
- Analysez les journaux de connexion pour détecter des signes d’intrusion : connexions suspectes, codes inhabituels, ou modifications de fichiers.
- En cas de doute, isolez le serveur concerné et faites appel à des experts en cybersécurité.
Une crise qui dépasse la technique : l’économie numérique en première ligne
Cette affaire révèle une fragilité structurelle du monde numérique : notre dépendance à des composants partagés par tous. Une faille dans PHP, c’est comme une fissure dans un barrage : plus le réseau est interconnecté, plus le risque de contamination est élevé. Les entreprises doivent repenser leur stratégie de cybersécurité, tandis que les citoyens découvrent, une fois de plus, que leur sécurité en ligne repose sur des choix qui les dépassent.
Le rôle méconnu de l’intelligence artificielle
Les équipes de recherche responsables de la découverte de ces failles soulignent le rôle clé de l’IA dans leur détection. Mais cette même technologie peut aussi servir les pirates pour analyser et exploiter les vulnérabilités plus rapidement. Une course contre la montre s’engage, où chaque heure compte pour éviter une catastrophe.
La leçon à retenir : la cybersécurité n’est plus une option
Cette crise n’est pas une panne passagère : c’est un rappel brutal de notre vulnérabilité collective. Pour les entreprises, cela implique des mises à jour régulières, des audits fréquents et des plans d’urgence. Pour les particuliers, cela signifie une vigilance quotidienne : des mots de passe uniques, des sauvegardes régulières, et une méfiance accrue face aux sollicitations en ligne. Dans un monde où nos vies dépendent de la technologie, la sécurité n’est plus une option, mais une nécessité vitale.